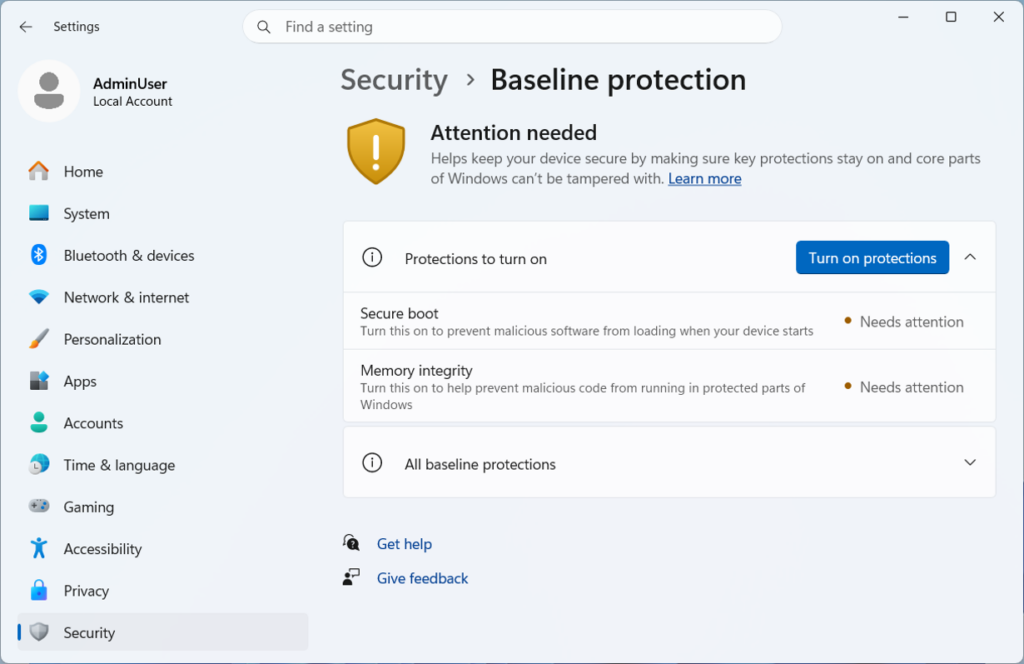
Une application pourra demander à Windows si votre PC respecte un socle de sécurité, puis adapter son fonctionnement à la réponse. C’est le changement préparé avec Windows Baseline Protection, présenté le 17 novembre 2026. L’éditeur du logiciel pourra choisir un avertissement, une restriction de fonction ou un refus d’accès. La fonction est actuellement en préversion dans le programme Windows Insider ; sa disponibilité générale est prévue pour 2027.
Je retiens surtout un déplacement du problème : activer ou désactiver certaines protections ne concernera plus seulement les réglages de Windows. Ces choix pourront aussi entrer dans les conditions de fonctionnement d’un service. Pour comprendre ce qui se prépare, il faut séparer le contrôle technique effectué par le système de la politique choisie par chaque éditeur.
Une réponse commune à des contrôles jusque-là dispersés
Un ordinateur peut réunir un processeur compatible, une puce de sécurité et un système récent, tout en ayant plusieurs protections désactivées. À l’inverse, deux machines dont les paramètres semblent différents peuvent répondre au même besoin de sécurité. Pour un utilisateur comme pour une équipe informatique, cette dispersion complique le diagnostic.
Baseline Protection regroupe plusieurs conditions dans un état versionné et vérifiable. Le résultat indique si l’ensemble des exigences de cette version est satisfait. L’idée est de fournir un signal commun plutôt que d’obliger chaque application à assembler ses propres vérifications élémentaires.
Dans un exemple hypothétique, un service professionnel pourrait vérifier ce signal avant d’ouvrir une fonction sensible. Un outil d’examen pourrait l’utiliser pour contrôler l’environnement dans lequel il s’exécute. La réponse technique peut être identique ; les conséquences pour l’utilisateur seraient pourtant différentes, puisque le rôle du logiciel et ses exigences ne sont pas les mêmes.
Huit conditions composent la première version
| Condition | Rôle général |
|---|---|
| Processeur de sécurité | Appuyer la protection de données sensibles sur le matériel |
| Secure Boot | Contrôler le démarrage de composants autorisés |
| Sécurité fondée sur la virtualisation | Isoler certaines protections du système |
| Intégrité de la mémoire | Renforcer le contrôle du code dans les zones protégées |
| Pilotes signés | Écarter des pilotes sans signature admise |
| Pilotes certifiés Windows | Respecter les exigences de signature matérielle Windows |
| Protection contre le débogage du noyau | Préserver les protections face aux outils de débogage concernés |
| Protection contre les pilotes vulnérables | Empêcher des pilotes connus pour affaiblir la sécurité |
Ces mécanismes n’apparaissent pas tous avec cette annonce. La nouveauté consiste à les évaluer ensemble et à présenter un résultat exploitable. Le socle est également conçu pour évoluer. Une machine peut donc satisfaire un ensemble d’exigences à un moment donné, sans que cela décrive automatiquement toutes les versions futures de ce socle.
 SUR LA CHAÎNE · NOUVELLE VIDÉO Parrallels Desktop 27 : 1 code, 3 OS : comment je développe RustMusic sur Mac Voir la vidéo →
Ce détail intéresse particulièrement les entreprises qui conservent leurs postes plusieurs années. Le suivi ne devrait pas se limiter à une case cochée lors de l’achat. Il faut savoir quelle version des exigences est contrôlée, quels changements de configuration ont eu lieu et quelle correction est possible lorsque la machine ne répond plus au niveau attendu.
Secure Boot et intégrité de la mémoire n’agissent pas au même moment
Secure Boot intervient dans la chaîne de démarrage. Son rôle est de vérifier que les composants chargés à ce stade sont autorisés par la configuration de confiance de la machine. Il ne remplace pas la protection d’une application une fois la session ouverte, mais contribue à établir la base sur laquelle le système commence à fonctionner.
L’intégrité de la mémoire, également appelée HVCI, s’appuie sur la sécurité fondée sur la virtualisation. Elle place une partie des décisions de confiance concernant le code du noyau dans un environnement protégé par l’hyperviseur. Le but est notamment de rendre plus difficiles certaines modifications du code exécuté à ce niveau.
Pour l’utilisateur, ces deux fonctions peuvent sembler appartenir au même ensemble de paramètres. Leurs effets et leurs dépendances restent pourtant distincts. Un problème de pilote ne se résout pas forcément dans le microprogramme, et un réglage de démarrage ne se corrige pas nécessairement dans la fenêtre d’une application. Je chercherais d’abord la protection explicitement signalée avant de modifier plusieurs paramètres à la fois.
Un contrôle local et une attestation ne répondent pas au même besoin
Afficher un état à l’écran aide la personne qui utilise le PC. Transmettre une preuve vérifiable à un service distant répond à une autre question : comment ce service peut-il se fier à l’état annoncé par l’ordinateur ? Pour les usages qui demandent une confiance plus forte, Microsoft prévoit une attestation appuyée sur le matériel, que le développeur peut vérifier côté serveur.
Cette différence permet de comprendre pourquoi le sujet dépasse l’ajout d’un indicateur dans les paramètres. Un compte rendu local sert au diagnostic ; une preuve vérifiée peut participer à une décision d’accès. Dans un exemple d’application d’entreprise, l’utilisateur et l’administrateur doivent pouvoir relier un refus à une exigence identifiable, puis confirmer que la correction est bien prise en compte lors d’une nouvelle vérification.
Chaque éditeur décidera quoi faire du résultat
Le contrôle de Windows ne contient pas, à lui seul, la décision commerciale ou fonctionnelle de l’application. Un éditeur peut accepter l’état, prévenir l’utilisateur, fermer l’accès à une fonction particulière ou demander une correction préalable. Cette séparation doit rester visible dans la manière dont le logiciel explique son comportement.
Adobe, Battle.net, Raycast, 1Password et Schoolyear font partie des partenaires évoqués autour de cette approche. Leur participation indique un travail d’intégration et d’expérimentation. Elle ne permet pas de déduire une date commune à laquelle tous leurs logiciels bloqueraient tous les ordinateurs qui ne satisfont pas le socle.
Ce que j’attendrais d’une bonne intégration est assez simple : le nom de la protection manquante, l’action nécessaire et la fonction effectivement concernée. Un message indiquant seulement que le PC est incompatible serait trop vague. L’utilisateur devrait pouvoir comprendre s’il s’agit d’un réglage réversible, d’un pilote à mettre à jour ou d’une exigence matérielle.
La même exigence s’applique au support. Si le refus dépend de la politique d’un logiciel, réinstaller Windows au hasard risque de faire perdre du temps. Il faut d’abord identifier l’état renvoyé par le système et la règle appliquée par l’éditeur à cet état.
Une page de paramètres doit rendre la correction plus lisible
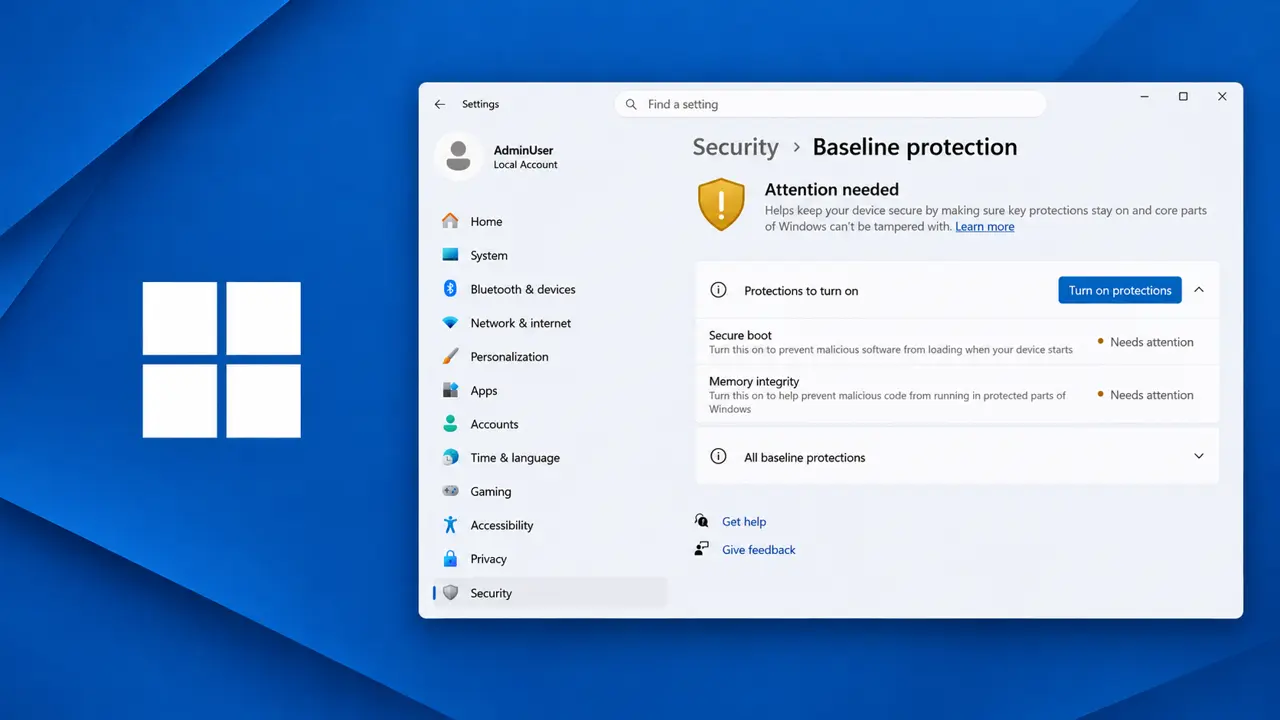
Microsoft prépare une page Baseline Protection dans la section Sécurité des paramètres Windows. Elle doit montrer les protections manquantes et guider l’utilisateur pour les remettre en place. Certaines corrections peuvent demander un redémarrage ; d’autres supposent une intervention dans les réglages du microprogramme de la machine.
Dans un parc administré, le salarié n’aura pas nécessairement les droits pour effectuer ces changements. L’équipe informatique pourra suivre l’état des postes et organiser les corrections avec les outils de gestion prévus. Cela évite de demander à chaque utilisateur de naviguer seul dans des paramètres dont il ne connaît pas les conséquences.
Pour un PC personnel, je noterais les réglages actuels avant une modification importante. En présence de chiffrement du disque ou d’un double démarrage, il faut aussi préparer les informations de récupération et vérifier la compatibilité de l’installation. Le but est d’activer une protection en comprenant son effet, pas d’appuyer sur plusieurs interrupteurs pour faire disparaître une alerte.
Si un pilote ancien pose problème, la bonne piste est d’abord sa version maintenue et sa compatibilité. Désactiver une protection pour continuer à charger un composant dépassé peut résoudre un symptôme immédiat tout en conservant la cause. Cette annonce donne justement davantage de visibilité à ce type de compromis.
Les utilisateurs avancés devront regarder leurs dépendances
Un poste de développement, de jeu ou de création utilise parfois des outils peu courants : pilote spécialisé, matériel ancien, débogage bas niveau ou logiciel de virtualisation. La question utile est de savoir si la version réellement installée fonctionne avec les protections activées. Il serait imprudent de généraliser à toute une famille de logiciels à partir d’un ancien problème de compatibilité.
Je préparerais une petite liste de scénarios indispensables. Par exemple : lancer la machine virtuelle de travail, utiliser l’interface audio, ouvrir un projet et faire fonctionner le périphérique qui accompagne le logiciel. Un test ciblé de ces usages donne une réponse plus fiable qu’une impression selon laquelle un réglage de sécurité fait forcément perdre des performances.
Les performances méritent d’ailleurs une mesure adaptée au travail. Une différence sur une charge précise ne décrit pas toutes les applications du PC. Il faut comparer le même scénario, dans des conditions reproductibles, puis mettre le résultat en regard du rôle de la protection. On peut ainsi discuter d’un compromis réel au lieu de reprendre un conseil ancien sans vérifier son contexte.
Préparer 2027 sans inventer un blocage déjà présent
Le calendrier annoncé laisse une période de préversion pour tester les usages et faire remonter les problèmes. Je ne conseillerais pas d’inscrire un ordinateur principal au programme Insider uniquement pour voir cette page : un environnement de test est plus approprié lorsqu’on veut examiner une nouveauté système sans dépendre de sa stabilité au quotidien.
Pour une petite entreprise, l’action la plus utile aujourd’hui serait de repérer les postes qui utilisent encore des pilotes ou des réglages particuliers. Ce travail sera utile même si les exigences d’un logiciel évoluent différemment de ce qui était prévu. Il rendra les futures corrections plus rapides et les échanges avec les éditeurs plus précis.
Baseline Protection peut améliorer la lisibilité de la sécurité de Windows. Sa réussite dépendra aussi des explications fournies lorsqu’une application refuse un usage. Je jugerai cette évolution sur ce point : un utilisateur doit pouvoir comprendre ce qui manque et comment retrouver son accès, sans devoir deviner la raison d’un refus.
À lire aussi
 ARTICLE · 19 MARS Microsoft : Copilot intègre gratuitement GPT-4 Turbo d'OpenAI
 ARTICLE · 6 DÉC. Windows 11 : Copilot fêtes ses 1 an et fait le plein de nouveautés et d'innovations
 ARTICLE · 26 SEPT. Windows 11 : Tout ce que vous devez savoir sur la mise à jour du 26 Septembre
 ARTICLE · 25 JUIN Windows : Attention, danger ! Un Malware se cache dans ISO de Windows "pirate"
 ARTICLE · 6 JUIN Adieu à Cortana sur Windows : Microsoft fait évoluer sa stratégie d'IA
 VIDÉO · 19 MAI Nouveau ! Iphone : vos messages et appels directement sur Windows 11, c'est enfin possible !
Commentaires
0