Article
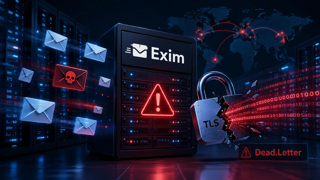
Exim corrige une faille critique “Dead.Letter” qui expose certains serveurs mail à une exécution de code à distance
Exim, l’un des serveurs mail open source les plus utilisés sur les systèmes Unix et Linux, vient de publier un correctif de sécurité important. La faille, suivie sous l’identifiant CVE-2026-45185 et surnommée Dead.Letter, touche certaines installations d’Exim compilées avec GnuTLS. Dans le pire des cas, elle peut permettre à un attaquant distant non authentifié d’exécuter du code sur le serveur.
larevuegeek 86