Un PC affiche l'écran verrouillé, mais un programme peut malgré tout y être lancé sans ouvrir une session utilisateur normale. C'est le problème illustré par FastUnlock, une méthode rendue publique par le chercheur Nightmare Eclipse et reproduite par ThreatLocker dans une démonstration datée du 19 novembre 2026. L'attaque exige un accès physique à l'ordinateur et des conditions précises, notamment un compte Microsoft accessible dans le parcours de récupération.
Le résultat observé ne correspond pas à une prise de contrôle administrateur : le programme s'exécute dans le contexte limité de WSIAccount. Cette limite n'annule pas le problème, puisque l'écran verrouillé doit justement empêcher l'ouverture de fonctions non autorisées. Je vous explique la portée de la démonstration et les protections à distinguer pour réagir correctement, sans présenter le chiffrement du disque comme inutile ni transformer ce constat en recette d'exploitation.
Ce qui a réellement été démontré
FastUnlock utilise un enchaînement lié au parcours de récupération de compte et au Narrateur, la fonction d'accessibilité de Windows. La navigation permet d'atteindre des éléments qui ne devraient pas offrir ce chemin depuis un poste verrouillé. Dans son essai, ThreatLocker a pu lancer un programme à partir d'un support externe.
Trois conditions structurent donc le scénario publié : la présence devant la machine, l'accès au parcours concerné et la possibilité d'utiliser cette navigation. Le compte atteint est distinct de la session habituelle de l'utilisateur. La démonstration ne prouve ni la connaissance de son mot de passe, ni un accès universel à tous ses fichiers, ni l'obtention automatique des droits administrateur.
Je retiens cette frontière pour mesurer le risque : une exécution non prévue constitue un problème réel, mais ses conséquences dépendent des droits obtenus et de la configuration du poste. Passer directement de cette démonstration à l'affirmation selon laquelle tout ordinateur Windows serait entièrement ouvert ferait perdre les informations nécessaires pour le protéger.
Le verrouillage de Windows et le chiffrement répondent à deux problèmes différents
Le verrouillage de session intervient dans un système déjà démarré. Il empêche normalement une personne devant l'écran d'utiliser votre environnement sans s'authentifier. Le chiffrement BitLocker protège, lui, le contenu du volume lorsque la clé nécessaire à son ouverture n'est pas disponible. Ces deux mécanismes se complètent, mais ne travaillent pas au même moment.
 SUR LA CHAÎNE · NOUVELLE VIDÉO Parrallels Desktop 27 : 1 code, 3 OS : comment je développe RustMusic sur Mac Voir la vidéo →
Avec une configuration reposant sur le TPM seul, la machine peut déverrouiller son volume système pendant un démarrage normal et parvenir à l'écran de connexion. Le disque reste chiffré sur son support, mais Windows dispose alors des moyens nécessaires pour l'utiliser. Une faiblesse dans un composant accessible à ce stade n'a donc pas besoin de casser mathématiquement le chiffrement pour devenir préoccupante.
Une comparaison aide à comprendre la séparation : protéger les dossiers dans un meuble et contrôler les opérations autorisées dans la pièce sont deux tâches différentes. La première reste utile même si la seconde comporte une faiblesse. En pratique, je conserverais donc le chiffrement et examinerais aussi les conditions dans lesquelles le PC peut démarrer ou rester accessible.
Le raisonnement vaut au-delà de cette actualité. Une liste de fonctions activées ne décrit pas, à elle seule, l'état de protection réel d'un appareil. Il faut également savoir dans quel état se trouve la machine au moment où une personne non autorisée peut la toucher.
Le code BitLocker au démarrage n'est pas le code Windows Hello
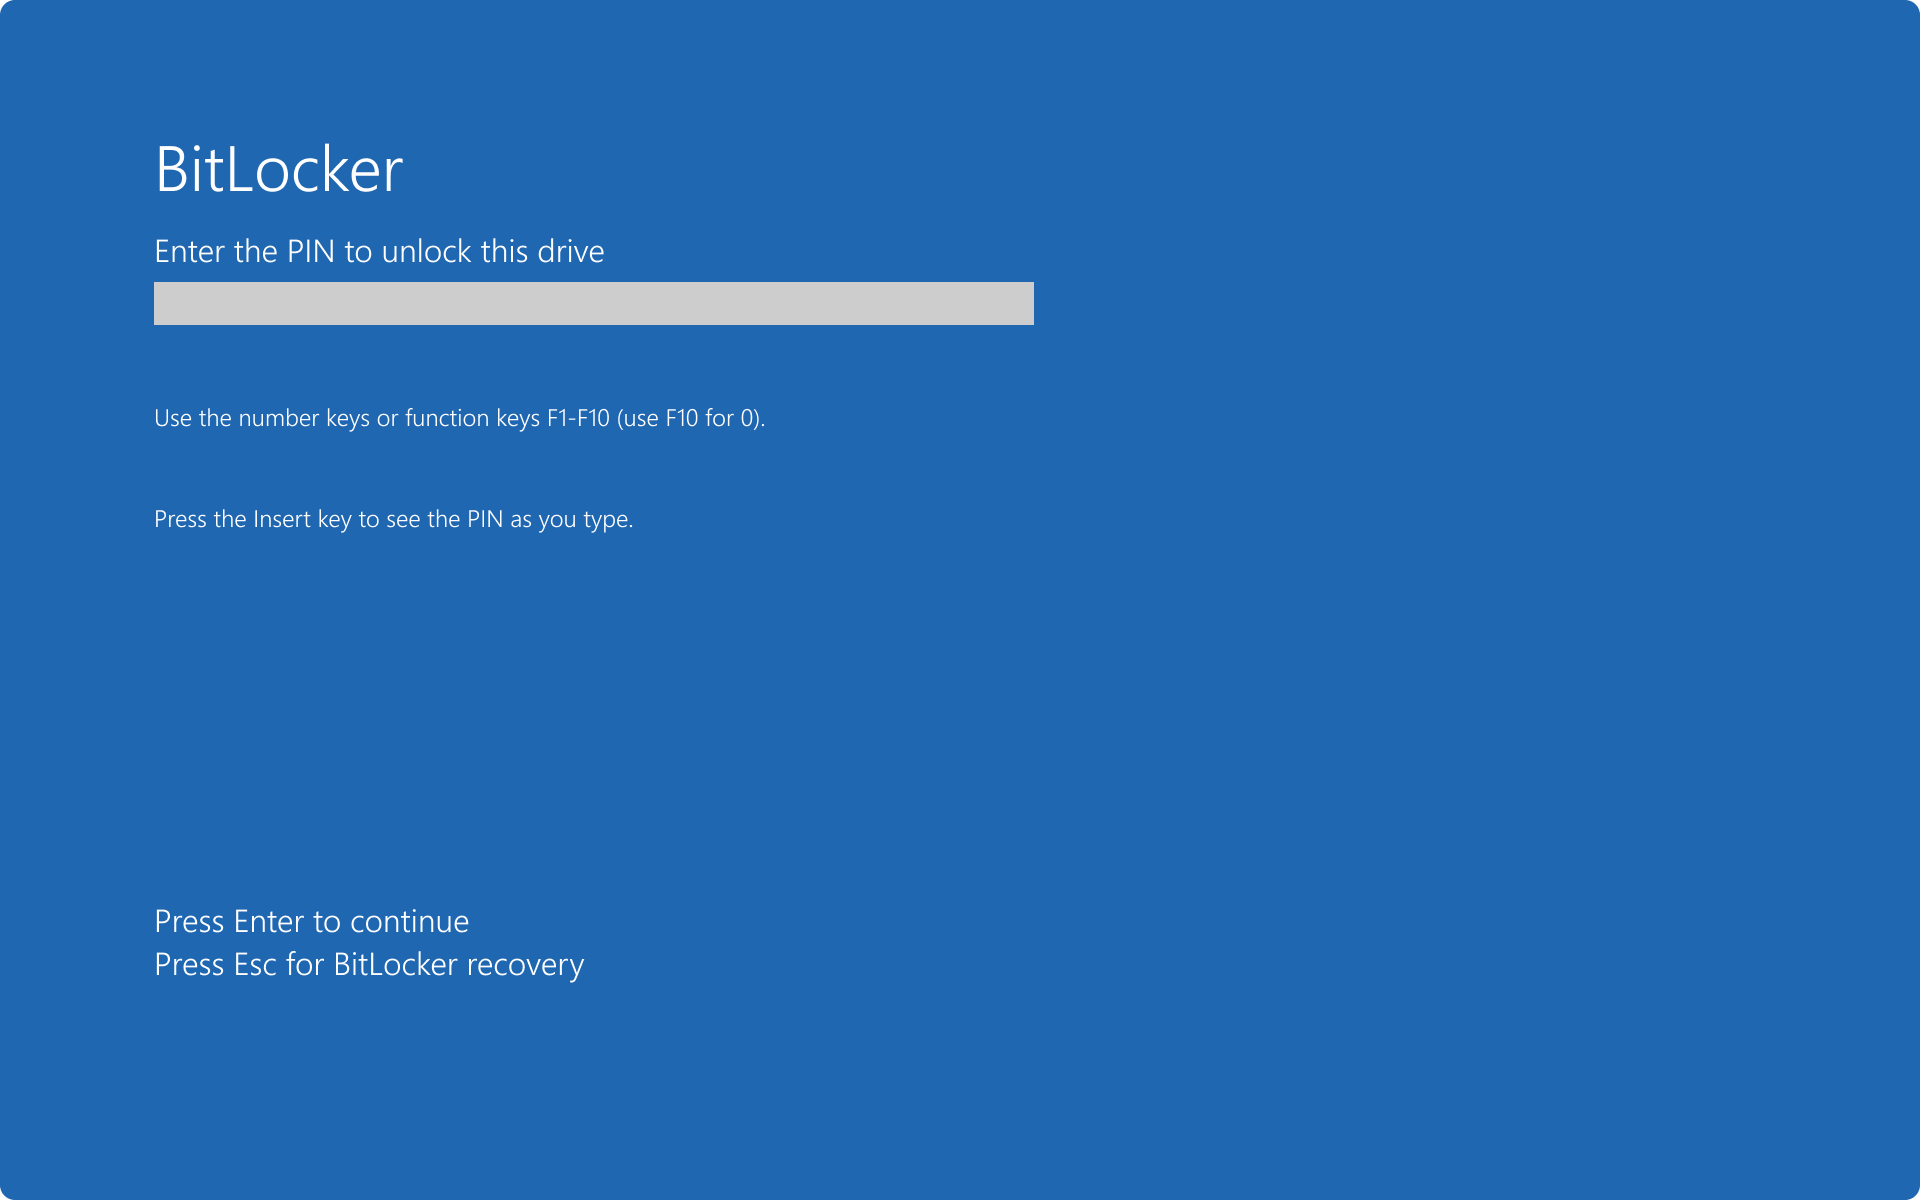
Un code demandé avant le démarrage de Windows peut empêcher la machine d'atteindre automatiquement l'écran de connexion. Dans une configuration TPM avec PIN, la protection BitLocker attend une action supplémentaire avant de libérer la clé du volume. Ce code intervient plus tôt que celui utilisé pour ouvrir votre session avec Windows Hello.
La distinction est essentielle si vous pensez être déjà couvert parce que vous saisissez habituellement quelques chiffres devant votre bureau Windows. Le fait d'avoir un code de connexion ne prouve pas qu'une authentification BitLocker supplémentaire protège le démarrage. Les deux écrans et les deux fonctions ne sont pas interchangeables.
Cette mesure a aussi une limite temporelle : elle aide lorsque la machine était arrêtée ou en veille prolongée et doit encore franchir la phase de démarrage protégée. Elle n'ajoute pas rétroactivement une barrière avant un système qui est déjà en fonctionnement. Je ne la présenterais donc pas comme une correction du chemin FastUnlock sur un poste allumé.
Sur un appareil administré, la configuration doit être discutée avec l'équipe informatique. Un code avant démarrage peut modifier les conditions des redémarrages sans surveillance, du support et de la maintenance. L'objectif est de choisir une protection qui fonctionne dans votre organisation, avec une procédure de récupération claire.
Arrêt, veille et veille prolongée : regardez ce que fait vraiment le PC
Fermer un capot ne permet pas, à lui seul, de savoir quel état l'ordinateur adopte. Il peut rester en veille, passer en veille prolongée ou suivre un réglage différent selon qu'il est branché ou fonctionne sur batterie. Pour apprécier une protection au démarrage, ce détail compte davantage que le geste physique effectué.
La documentation BitLocker distingue notamment la veille, où le système conserve son état en mémoire, et la veille prolongée. Dans le second cas, une configuration avec authentification supplémentaire peut imposer à nouveau le code ou la clé nécessaire au retour. Avec le TPM seul, le déverrouillage reste conçu pour être transparent au démarrage comme à la reprise concernée.
| Situation | Conséquence à comprendre |
|---|---|
| Windows déjà démarré, écran verrouillé | La barrière de session et les composants accessibles restent déterminants |
| PC arrêté avec TPM seul | Un démarrage normal peut atteindre l'écran de connexion sans secret supplémentaire |
| PC arrêté avec TPM et PIN de démarrage | Le code est demandé avant l'ouverture du volume système |
| Veille prolongée avec TPM et PIN | La reprise peut réimposer l'authentification avant Windows |
Je vérifierais donc les paramètres d'alimentation d'un portable professionnel au lieu de supposer que le capot fermé équivaut à un arrêt sécurisé. Faites ce contrôle dans un moment où vous pouvez retrouver votre travail et observer le redémarrage. Une règle de sécurité devient plus fiable lorsqu'elle correspond à un comportement que l'utilisateur peut reconnaître.
Les premières décisions utiles concernent l'accès physique
Puisque le scénario exige une présence devant la machine, la première question est de savoir qui peut réellement y accéder. Un ordinateur qui reste dans une pièce fermée et un portable laissé sur une table en déplacement n'ont pas la même exposition, même avec une version identique de Windows.
Pour un particulier, je commencerais par éviter de laisser le portable accessible sans surveillance dans les lieux partagés. Pour une entreprise, regardez les postes d'accueil, les salles de réunion et les appareils déplacés entre plusieurs personnes. Cette vérification est concrète et ne dépend pas de l'installation d'un outil supplémentaire.
Une mesure doit toutefois correspondre à la menace qu'elle réduit. Par exemple, un filtre sur les supports USB peut faire partie d'une défense, mais la démonstration ne permet pas d'affirmer qu'interdire une seule clé suffit à fermer tout chemin d'exécution. L'objet utilisé dans un essai n'est pas nécessairement la seule manière d'atteindre le même résultat.
Je déconseille également de prendre l'accessibilité comme cible par défaut. Le Narrateur répond à un besoin réel et sa présence n'est pas, en elle-même, la faute à corriger. Le problème porte sur ce qu'un enchaînement permet d'atteindre dans un contexte qui devrait rester restreint. Les modifications doivent viser des protections documentées et rester compatibles avec les personnes qui utilisent le poste.
Contrôlez les réglages avant de modifier la protection du disque
Si vous gérez votre propre ordinateur, commencez par identifier si le chiffrement est actif, quelle méthode protège le volume système et si une authentification intervient avant Windows. Selon l'édition et la configuration, les interfaces de gestion peuvent différer. Il vaut mieux établir cet état de départ que suivre une série de changements génériques sans savoir lesquels s'appliquent à votre appareil.
Avant toute modification des protecteurs BitLocker, assurez-vous de disposer de la clé de récupération dans un endroit accessible indépendamment du PC. Elle sert si la méthode habituelle ne permet plus d'ouvrir le volume. Une capture conservée uniquement sur ce même disque ne remplit pas cet objectif si vous ne pouvez plus y accéder.
Ne partagez pas cette clé dans un commentaire, un forum ou une capture destinée au support public. On peut décrire un écran et ses messages en masquant les secrets. Pour un appareil d'entreprise, il faut également vérifier la procédure interne de conservation et de récupération, plutôt que déplacer ces informations vers un compte personnel.
Je testerais ensuite le résultat attendu avec le responsable du poste : après un arrêt ou une veille prolongée, quel écran apparaît en premier et quel secret est effectivement demandé ? C'est cette observation qui confirme l'application d'une règle de démarrage. La présence d'une option cochée ne suffit pas toujours à décrire le parcours complet.
Un sujet à suivre sans inventer de portée ni de correctif
FastUnlock mérite l'attention parce qu'il concerne une frontière que beaucoup d'utilisateurs considèrent comme acquise : un écran verrouillé ne devrait pas devenir un point de départ pour lancer un programme. La démonstration donne un scénario précis à examiner, avec ses prérequis et un compte d'exécution limité.
Pour le suivi, conservez les mises à jour Windows et surveillez les informations de sécurité applicables à votre version. Je n'attribue pas ici de numéro CVE ni de mise à jour corrective à la méthode : ces éléments doivent être confirmés explicitement avant de conseiller un correctif particulier. Une mise à jour récente, à elle seule, ne permet pas de conclure que ce chemin précis a été fermé.
La réponse utile consiste à rapprocher vos protections de votre usage : contrôler l'accès physique, comprendre l'état d'alimentation, conserver le chiffrement et envisager une authentification avant démarrage lorsque le contexte le justifie. Ces décisions restent pertinentes même après la correction d'un problème ponctuel, parce qu'elles rendent la protection du PC plus facile à comprendre et à vérifier.
À lire aussi
 ARTICLE · 19 NOV. Windows 11 : les applications pourront conditionner leur accès à la sécurité du PC
 ARTICLE · 19 MARS Microsoft : Copilot intègre gratuitement GPT-4 Turbo d'OpenAI
 ARTICLE · 6 DÉC. Windows 11 : Copilot fêtes ses 1 an et fait le plein de nouveautés et d'innovations
 ARTICLE · 26 SEPT. Windows 11 : Tout ce que vous devez savoir sur la mise à jour du 26 Septembre
 ARTICLE · 25 JUIN Windows : Attention, danger ! Un Malware se cache dans ISO de Windows "pirate"
 ARTICLE · 6 JUIN Adieu à Cortana sur Windows : Microsoft fait évoluer sa stratégie d'IA
Commentaires
0